


A Fox ESS-nél rendkívül komolyan vesszük termékeink, felhőplatformunk és szolgáltatásaink biztonságát.
Elkötelezettek vagyunk amellett, hogy a biztonsági közösséggel, ügyfeleinkkel, telepítőkkel és partnereinkkel együttműködve felelősségteljesen azonosítsuk és kezeljük a lehetséges biztonsági réseket.
Ez az oldal ismerteti a biztonsági rések kezelésére vonatkozó keretrendszerünket, beleértve azt is, hogyan jelenthet be egy biztonsági rést, hogyan reagálunk a beérkezett bejelentésekre és kezeljük azokat, valamint hogyan tesszük közzé a biztonsági résekkel kapcsolatos információkat a vonatkozó előírásoknak megfelelően. Azt is bemutatja, hogy a teljes folyamat során mire számíthat tőlünk.
Hatály
Ez a szabályzat a Fox ESS termékeire és szolgáltatásaira vonatkozik, ideértve a következőket:
· Napenergia-inverterek, akkumulátoros energiatároló rendszerek és kommunikációs modulok
· Fox Cloud szolgáltatások és a kapcsolódó háttér-infrastruktúra
· Fox ESS mobilalkalmazások
· API-k és webszolgáltatások
· Eszközök firmware-e és a kapcsolódó szoftverek
Biztonsági rés bejelentése
Ha úgy véli, hogy biztonsági rést fedezett fel egy Fox ESS termékben vagy szolgáltatásban, kérjük, a lehető leghamarabb értesítse róla csapatunkat.
E-mail:security@fox-ess.com
Bejelentéskor kérjük, adja meg a következőket:
• A probléma egyértelmű leírása
• A reprodukálás lépései
• Az érintett termékmodel, firmware-verzió vagy platform
• Minden rendelkezésre álló bizonyíték (naplók, képernyőképek, payloadok stb.)
• Elérhetőségei (opcionális, ha inkább névtelen kíván maradni)
Erősen javasoljuk a PGP (Pretty Good Privacy) titkosítás használatát a(z) security@fox-ess.com címre küldött valamennyi üzenet esetében.
A Fox ESS Security Team PGP nyilvános kulcsa az alábbiakban érhető el:
• Kulcsazonosító (Key ID): 8959FCFCBCF09435
• Ujjlenyomat (Fingerprint): C714 9ABF 7D5E C82F F6C7 16EA 8959 FCFC BCF0 9435
A nyilvános kulcs letöltéséhez kattintson ide.
Letöltheti és használhatja a biztonsági rés bejelentési sablonunkat amikor gyanús biztonsági rést kíván e-mailben bejelenteni. A Fox ESS az ésszerűen lehetséges legrövidebb időn belül visszaigazolja a beérkezett bejelentéseket, és arra törekszik, hogy 24 órán belül kezdeti visszaigazolást adjon. Az ellenőrzés időtartama a biztonsági rés összetettségétől, súlyosságától, reprodukálhatóságától és az érintett terméktől függően változhat.
A biztonsági rések kezelésének folyamata
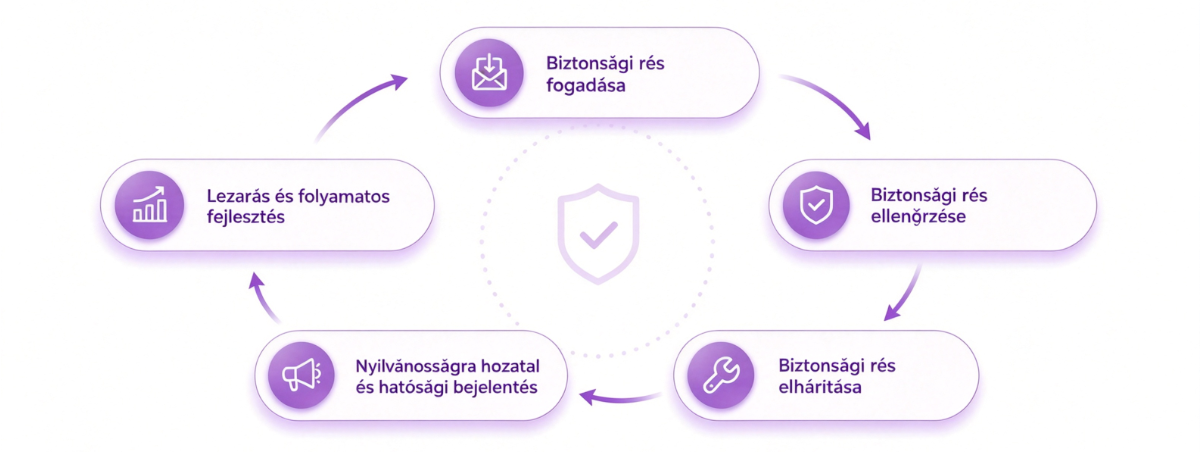
A biztonsági rések kezelésére szolgáló folyamatunk az alábbi lépéseket foglalja magában:
• Biztonsági rés fogadása: A Security és az Engineering csapataink rendszeresen figyelemmel kísérik a kijelölt biztonsági rés bejelentési csatornákat, haladéktalanul áttekintik a beérkező bejelentéseket, és gondoskodnak azok megfelelő kezeléséről.
• Biztonsági rés ellenőrzése: Felmérünk és ellenőrzünk minden bejelentést, megerősítve a biztonsági rés kihasználhatóságát és lehetséges hatását. A műszaki súlyosság értékeléséhez a Fox ESS a Common Vulnerability Scoring System (CVSS) rendszert használja, amely a Forum of Incident Response and Security Teams (FIRST) által gondozott nyílt ipari szabvány. Elsősorban a CVSS v3.1 rendszert használjuk a pontozáshoz, és a keretrendszer fejlődésével párhuzamosan folyamatosan értékeljük a CVSS v4.0 bevezetését. A CVSS alappontszámok 0,0 és 10,0 közé eshetnek, és az alábbi minőségi súlyossági besorolásokhoz rendelhetők:
CVSS-pontszám | Súlyossági besorolás |
0.0 | Nincs |
0.1 ‒ 3.9 | Alacsony |
4.0 ‒ 6.9 | Közepes |
7.0 ‒ 8.9 | Magas |
9.0 ‒ 10.0 | Kritikus |
A CVSS v3.1 metrikacsoportjai a következők:
• Alapmetrikák ‒ Egy biztonsági rés belső jellemzői (támadási vektor, támadás összetettsége, szükséges jogosultságok, felhasználói interakció, valamint a bizalmasságra, az integritásra és a rendelkezésre állásra gyakorolt hatás).
• Időbeli metrikák ‒ Egy biztonsági rés időben változó jellemzői, mint például a kihasználókód érettsége és a javítás szintje.
• Környezeti metrikák ‒ A felhasználó környezetére jellemző tényezők alapján végzett módosítások, például a rendszer kritikus szerepe és a biztonsági követelmények.
A nyilvánosan közzétett biztonsági rések esetében a Fox ESS közzéteheti az alkalmazandó CVSS-pontszámot és a vektor karakterláncot annak érdekében, hogy a súlyossági értékelés átlátható legyen.
• Biztonsági rés elhárítása: A Fox ESS megfelelő korrekciós intézkedéseket dolgoz ki és hajt végre, amelyek kiterjedhetnek firmware-frissítésekre, szoftveres javításokra, felhőoldali hibajavításokra, konfigurációmódosításokra, ideiglenes kockázatcsökkentő intézkedésekre vagy ügyféltájékoztatásra. A korrekciós intézkedéseket – ahol ez lehetséges – a közzététel előtt teszteljük és ellenőrizzük.
• Nyilvánosságra hozatal és hatósági bejelentés: Ahol az alkalmazandó jogszabályok és előírások ezt megkövetelik, a Fox ESS az előírt határidőn belül bejelenti a minősített biztonsági réseket és biztonsági incidenseket az illetékes hatóságoknak. A Fox ESS adott esetben összehangolja a nyilvános közzétételt, figyelembe véve a javítások elérhetőségét, az ügyfelek biztonságát, a kihasználás kockázatát és az alkalmazandó szabályozási követelményeket.
• Lezárás és folyamatos fejlesztés: Az ügyfelek visszajelzéseit és a belső felülvizsgálatokat beépítve folyamatosan nyomon követjük, frissítjük és fejlesztjük a biztonsági rés kezelési folyamatainkat.
Biztonsági frissítések támogatása
A Fox ESS minden termék teljes támogatási életciklusán keresztül – egészen a közzétett támogatás-vég (end-of-life, EOL) időpontig – biztosít biztonsági frissítéseket.
Ahol azt a biztonsági rés súlyossága és hatása indokolja, a Fox ESS műszakilag megvalósítható esetben a közzétett támogatási időszakon túl is nyújthat biztonsági frissítéseket.
Kapcsolat
Fox ESS Security Team
E-mail: security@fox-ess.com
Cím: No. 939, Jinhai Third Road New Airport Industry Area Longwan District, Wenzhou Zhejiang Province, China
Verziókezelés
Verzió: 1.0
Közzétéve: 2026. július
A Fox ESS Security Team szükség szerint frissíti a jelen szabályzatot, és a felülvizsgált változatokat közzéteszi ezen az oldalon. A legfrissebb verzióért kérjük, rendszeresen tekintse meg ezt az oldalt.